Domain ngfr.de kaufen?
Wir ziehen mit dem Projekt
ngfr.de um.
Sind Sie am Kauf der Domain
ngfr.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain ngfr.de kaufen?
Was sind die verschiedenen Autorisierungslevel in einem Unternehmen und wie beeinflussen sie den Zugriff auf vertrauliche Informationen?
Die verschiedenen Autorisierungslevel in einem Unternehmen sind normalerweise Administrator, Manager und Mitarbeiter. Jedes Level hat unterschiedliche Zugriffsrechte auf vertrauliche Informationen, wobei Administratoren die höchsten Rechte haben und Mitarbeiter die geringsten. Diese Autorisierungslevel helfen dabei, sicherzustellen, dass nur autorisierte Personen auf sensible Daten zugreifen können und die Sicherheit des Unternehmens gewährleistet ist. **
Wie kann man die Autorisierungslevel innerhalb eines Unternehmens effektiv verwalten und kontrollieren, um unbefugten Zugriff auf sensible Informationen zu verhindern?
1. Implementierung eines rollenbasierten Zugriffskontrollsystems, um nur autorisierten Mitarbeitern den Zugriff auf sensible Informationen zu ermöglichen. 2. Regelmäßige Überprüfung und Aktualisierung der Autorisierungslevel basierend auf den aktuellen Anforderungen und Veränderungen im Unternehmen. 3. Schulungen und Sensibilisierung der Mitarbeiter für den sicheren Umgang mit sensiblen Informationen und die Bedeutung der Einhaltung der Autorisierungsrichtlinien. **

Ähnliche Suchbegriffe für Autorisierungslevel
Top-Angebote
Produkte zum Begriff Autorisierungslevel:



-
Was sind die verschiedenen Autorisierungslevel in einem Unternehmensnetzwerk und wie werden sie verwendet, um den Zugriff auf sensible Informationen zu kontrollieren?
Die verschiedenen Autorisierungslevel in einem Unternehmensnetzwerk sind normaler Benutzer, Administrator und Superuser. Diese Level werden verwendet, um sicherzustellen, dass nur autorisierte Personen auf sensible Informationen zugreifen können. Administratoren haben erweiterte Rechte zur Konfiguration und Verwaltung des Netzwerks, während Superuser die höchsten Berechtigungen haben und auf alle Daten zugreifen können. **
-
Was sind die unterschiedlichen Autorisierungslevel und wie wirken sich diese auf den Zugriff auf sensible Daten aus?
Die unterschiedlichen Autorisierungslevel sind Lesen, Schreiben und Ausführen. Je nach Level haben Benutzer unterschiedliche Berechtigungen, um auf sensible Daten zuzugreifen. Ein höheres Autorisierungslevel ermöglicht mehr Zugriff auf sensible Daten, während ein niedrigeres Level den Zugriff einschränkt. **
-
Was sind die verschiedenen Autorisierungslevel und welche Berechtigungen sind ihnen zugeordnet?
Die verschiedenen Autorisierungslevel sind Benutzer, Moderator und Administrator. Benutzer haben grundlegende Berechtigungen wie das Lesen von Beiträgen. Moderatoren haben zusätzliche Berechtigungen wie das Löschen von Beiträgen. Administratoren haben die höchsten Berechtigungen, einschließlich der Verwaltung von Benutzern und Einstellungen. **
-
Was sind die unterschiedlichen Autorisierungslevel und wie beeinflussen sie den Zugriff auf bestimmte Daten oder Aktionen innerhalb eines Systems?
Die unterschiedlichen Autorisierungslevel sind in der Regel Administrator, Benutzer und Gast. Jedes Level hat unterschiedliche Berechtigungen, um auf bestimmte Daten oder Aktionen innerhalb des Systems zuzugreifen. Ein Administrator hat in der Regel die höchsten Berechtigungen, gefolgt von einem Benutzer und einem Gast, der nur begrenzten Zugriff hat. **

Welche Autorisierungslevel sind in Ihrer Organisation vorhanden und wie werden sie verwaltet?
In unserer Organisation gibt es drei Autorisierungslevel: Mitarbeiter, Teamleiter und Geschäftsführung. Die Autorisierungslevel werden durch die IT-Abteilung verwaltet und regelmäßig überprüft, um sicherzustellen, dass nur befugte Personen Zugriff auf bestimmte Informationen und Systeme haben. Jeder Mitarbeiter erhält entsprechend seiner Position und Verantwortlichkeiten das passende Autorisierungslevel zugewiesen. **
Was sind die verschiedenen Autorisierungslevel und welche Berechtigungen haben sie in einem Unternehmen?
Die verschiedenen Autorisierungslevel in einem Unternehmen sind normaler Benutzer, Administrator und Superadministrator. Normale Benutzer haben grundlegende Berechtigungen wie das Lesen und Bearbeiten von Dateien. Administratoren haben erweiterte Berechtigungen wie das Hinzufügen und Löschen von Benutzern und das Ändern von Systemeinstellungen. Superadministratoren haben die höchsten Berechtigungen und können auf alle Systemressourcen zugreifen und alle Einstellungen ändern. **
Top-Angebote
Produkte zum Begriff Autorisierungslevel:
-
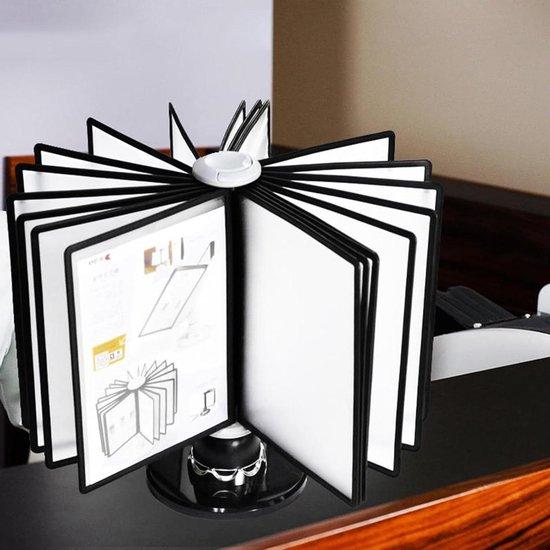
Dokumentenhalter - Blättervorrichtung - Schneller Zugriff auf Informationen - Verstellbar und drehbar - Für 20 Seiten - TransparentDokumentenhalter - Blättervorrichtung - Schneller Zugriff auf Informationen - Verstellbar und drehbar - Für 20 Seiten - Transparent407,44 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Dokumentenhalter für den Schreibtisch - Flip-Display - Schneller Zugriff auf Informationen - 20 doppelseitige Paneele - Format A4 - SchwarzDokumentenhalter für den Schreibtisch - Flip-Display - Schneller Zugriff auf Informationen - 20 doppelseitige Paneele - Format A4 - Schwarz387,31 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was sind die verschiedenen Autorisierungslevel in einem Unternehmen und wie beeinflussen sie den Zugriff auf vertrauliche Informationen?
Die verschiedenen Autorisierungslevel in einem Unternehmen sind normalerweise Administrator, Manager und Mitarbeiter. Jedes Level hat unterschiedliche Zugriffsrechte auf vertrauliche Informationen, wobei Administratoren die höchsten Rechte haben und Mitarbeiter die geringsten. Diese Autorisierungslevel helfen dabei, sicherzustellen, dass nur autorisierte Personen auf sensible Daten zugreifen können und die Sicherheit des Unternehmens gewährleistet ist. **
-
Wie kann man die Autorisierungslevel innerhalb eines Unternehmens effektiv verwalten und kontrollieren, um unbefugten Zugriff auf sensible Informationen zu verhindern?
1. Implementierung eines rollenbasierten Zugriffskontrollsystems, um nur autorisierten Mitarbeitern den Zugriff auf sensible Informationen zu ermöglichen. 2. Regelmäßige Überprüfung und Aktualisierung der Autorisierungslevel basierend auf den aktuellen Anforderungen und Veränderungen im Unternehmen. 3. Schulungen und Sensibilisierung der Mitarbeiter für den sicheren Umgang mit sensiblen Informationen und die Bedeutung der Einhaltung der Autorisierungsrichtlinien. **
-
Was sind die verschiedenen Autorisierungslevel in einem Unternehmensnetzwerk und wie werden sie verwendet, um den Zugriff auf sensible Informationen zu kontrollieren?
Die verschiedenen Autorisierungslevel in einem Unternehmensnetzwerk sind normaler Benutzer, Administrator und Superuser. Diese Level werden verwendet, um sicherzustellen, dass nur autorisierte Personen auf sensible Informationen zugreifen können. Administratoren haben erweiterte Rechte zur Konfiguration und Verwaltung des Netzwerks, während Superuser die höchsten Berechtigungen haben und auf alle Daten zugreifen können. **
-
Was sind die unterschiedlichen Autorisierungslevel und wie wirken sich diese auf den Zugriff auf sensible Daten aus?
Die unterschiedlichen Autorisierungslevel sind Lesen, Schreiben und Ausführen. Je nach Level haben Benutzer unterschiedliche Berechtigungen, um auf sensible Daten zuzugreifen. Ein höheres Autorisierungslevel ermöglicht mehr Zugriff auf sensible Daten, während ein niedrigeres Level den Zugriff einschränkt. **
Ähnliche Suchbegriffe für Autorisierungslevel
-
Fahrrad-Flaschenhalter mit seitlichem ZugriffBei diesem Halter wird die Flasche von der Seite eingeschoben – ideal für Räder mit vollgefedertem oder kleinem Rahmen Kompatibilität::Für alle Fahrräder mit Bohrung für Flaschenhalter und Plastikflaschen. |Halt::Sicherer Halt für deine Flasche|Einfaches An-/Ausziehen::Die Flasche wird von der Seite eingeschoben: bequemer Zugriff. |Einfacher Auf- und Abbau::Die Flasche wird von der Seite eingeschoben: bequemer Zugriff.6,99 €*Versand: 4,99 €Sichere Weiterleitung zum Anbieter
-
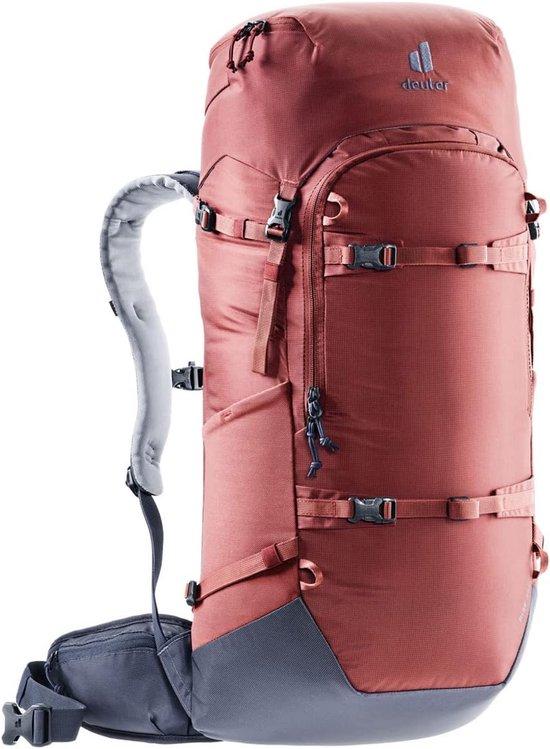
Vielseitiger Schneeschuhrucksack mit schnellem ZugriffBequemer und funktioneller Rucksack für Schneeschuhwanderungen, ideal für extreme Bedingungen. Dieser Rucksack wurde mit Fokus auf Sicherheit und Zuverlässigkeit entwickelt und verfügt über ein atmungsaktives, wasserabweisendes Rückensystem, das für einen trockenen Rücken sorgt. Die innovative Rücköffnung ermöglicht direkten Zugriff auf die Ausrüstung, ohne die Schneeschuhe abnehmen zu müssen. Schneeschuhe können einfach mit Kompressionsbändern an der Außenseite befestigt werden. Ein separates Sicherheitsfach an der Vorderseite bietet schnellen Zugriff auf Sonde und Schaufel im Notfall. Darüber hinaus ist der Rucksack mit Hüftflossen mit Taschen, einer höhenverstellbaren Abdeckung mit Wertfach ausgestattet und für ein Trinksystem vorbereitet. Die robuste, wasserabweisende DWR-Beschichtung ist PFC-frei und stoßt Wasser und Schmutz ab, was sowohl Ihren Komfort als auch den Umweltschutz unterstützt.419,38 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was sind die verschiedenen Autorisierungslevel und welche Berechtigungen sind ihnen zugeordnet?
Die verschiedenen Autorisierungslevel sind Benutzer, Moderator und Administrator. Benutzer haben grundlegende Berechtigungen wie das Lesen von Beiträgen. Moderatoren haben zusätzliche Berechtigungen wie das Löschen von Beiträgen. Administratoren haben die höchsten Berechtigungen, einschließlich der Verwaltung von Benutzern und Einstellungen. **
-
Was sind die unterschiedlichen Autorisierungslevel und wie beeinflussen sie den Zugriff auf bestimmte Daten oder Aktionen innerhalb eines Systems?
Die unterschiedlichen Autorisierungslevel sind in der Regel Administrator, Benutzer und Gast. Jedes Level hat unterschiedliche Berechtigungen, um auf bestimmte Daten oder Aktionen innerhalb des Systems zuzugreifen. Ein Administrator hat in der Regel die höchsten Berechtigungen, gefolgt von einem Benutzer und einem Gast, der nur begrenzten Zugriff hat. **
-
Welche Autorisierungslevel sind in Ihrer Organisation vorhanden und wie werden sie verwaltet?
In unserer Organisation gibt es drei Autorisierungslevel: Mitarbeiter, Teamleiter und Geschäftsführung. Die Autorisierungslevel werden durch die IT-Abteilung verwaltet und regelmäßig überprüft, um sicherzustellen, dass nur befugte Personen Zugriff auf bestimmte Informationen und Systeme haben. Jeder Mitarbeiter erhält entsprechend seiner Position und Verantwortlichkeiten das passende Autorisierungslevel zugewiesen. **
-
Was sind die verschiedenen Autorisierungslevel und welche Berechtigungen haben sie in einem Unternehmen?
Die verschiedenen Autorisierungslevel in einem Unternehmen sind normaler Benutzer, Administrator und Superadministrator. Normale Benutzer haben grundlegende Berechtigungen wie das Lesen und Bearbeiten von Dateien. Administratoren haben erweiterte Berechtigungen wie das Hinzufügen und Löschen von Benutzern und das Ändern von Systemeinstellungen. Superadministratoren haben die höchsten Berechtigungen und können auf alle Systemressourcen zugreifen und alle Einstellungen ändern. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.